【訳】
MuddyWater APTグループが新たな攻撃ツールを追加
【要点】
◎MuddyWaterがCVE-2017-0199悪用と新手口を追加。JPG偽装ペイロードやYARA回避で検知逃れ、官公庁を広域に攻撃。
【図表】

Wikipediaへのリダイレクト
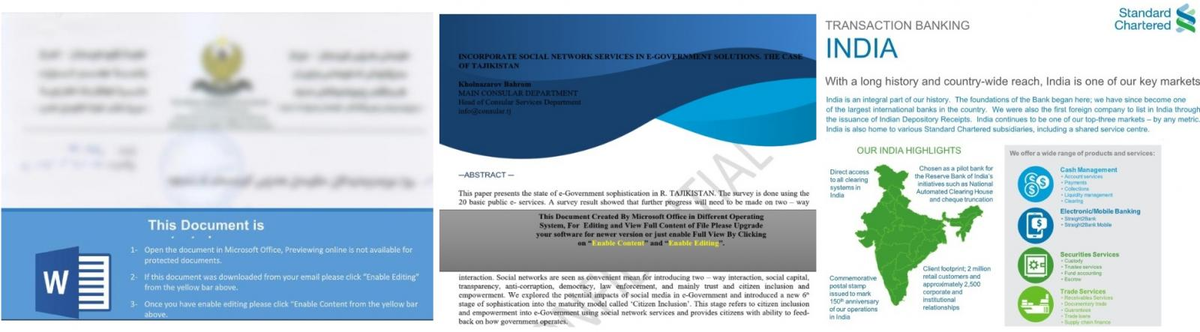
マディウォーターのおとり文書
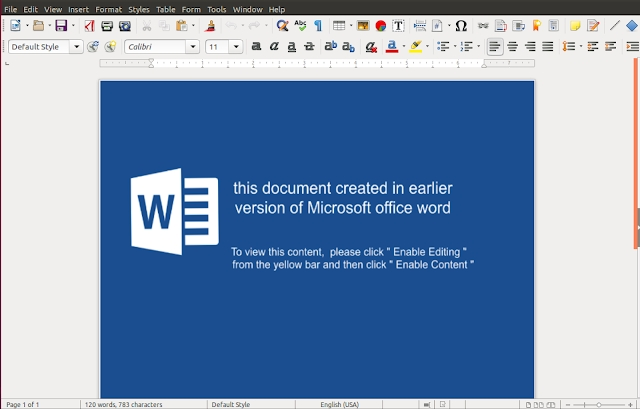
トロイの木馬化されたBlackWater文書 (画像: Cisco Talos)
出典: https://www.bleepingcomputer.com/news/security/the-muddywater-apt-group-adds-new-tools-to-their-arsenal/
【要約】
イラン関与のAPT「MuddyWater」が、新たなおとりWord文書とCVE-2017-0199を悪用する文書を投入し、通信機関・政府組織を標的化。侵害サーバからJPG偽装の二段階ペイロードを取得し、VBAで実行。C2に届かない場合はWikipediaへリダイレクト。検知回避を強化し、変数名置換等でYARAやホスト型シグネチャの回避も図る「BlackWater」キャンペーンを展開、被害は中東にとどまらず欧州・北米にも及ぶ。
【ニュース】
◆The MuddyWater APT Group Adds New Tools to Their Arsenal (Bleeping Computer, 2019/06/06 07:00)
[MuddyWater APTグループが新たな攻撃ツールを追加]
https://www.bleepingcomputer.com/news/security/the-muddywater-apt-group-adds-new-tools-to-their-arsenal/
