【図表】
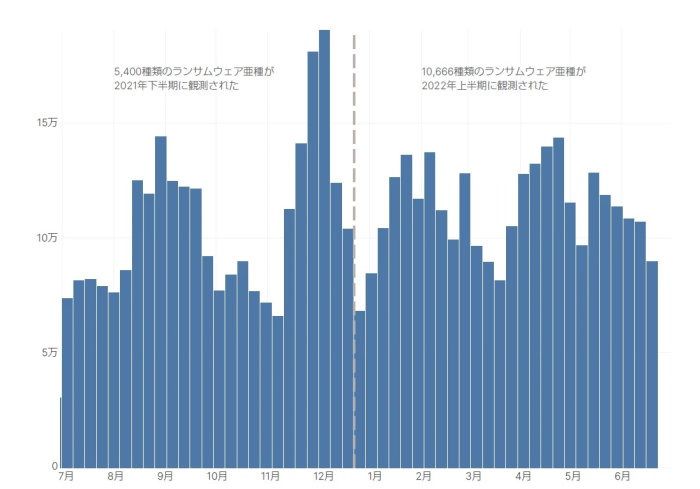
2021年7月~2022年7月の間に検知されたランサムウェアの件数(提供:フォーティネットジャパン)

マルウェアの上位の戦術と手法(提供:フォーティネットジャパン)
出典: https://atmarkit.itmedia.co.jp/ait/articles/2209/22/news047.html
【概要】
■攻撃ターゲット
- 「エンドポイント」と「OT」が狙われている
- スプーフィングの脆弱(ぜいじゃく)性(CVE-2022-26925)が多用
- リモートコード実行の脆弱性(CVE-2022-26937)が多用
- ワイパーマルウェア
■攻撃の隠蔽化
- システムバイナリのプロキシ実行を使用(信用できる実行ファイルを使ってマルウェアを実行)
- 自らの存在を隠し
- 正規の証明書でコマンドを隠蔽
- 別のプロセスのアドレス空間にコードをインジェクションすることで防御を回避する手法(プロセスインジェクション)
【ニュース】
◆攻撃者がこぞって実施する「セキュリティの回避法」判明 Fortinetが分析 (@IT, 2022/09/22 08:00)
https://atmarkit.itmedia.co.jp/ait/articles/2209/22/news047.html
【関連まとめ記事】
◆検知回避 (まとめ)
https://malware-log.hatenablog.com/entry/Detection_Avoidance
