【図表】
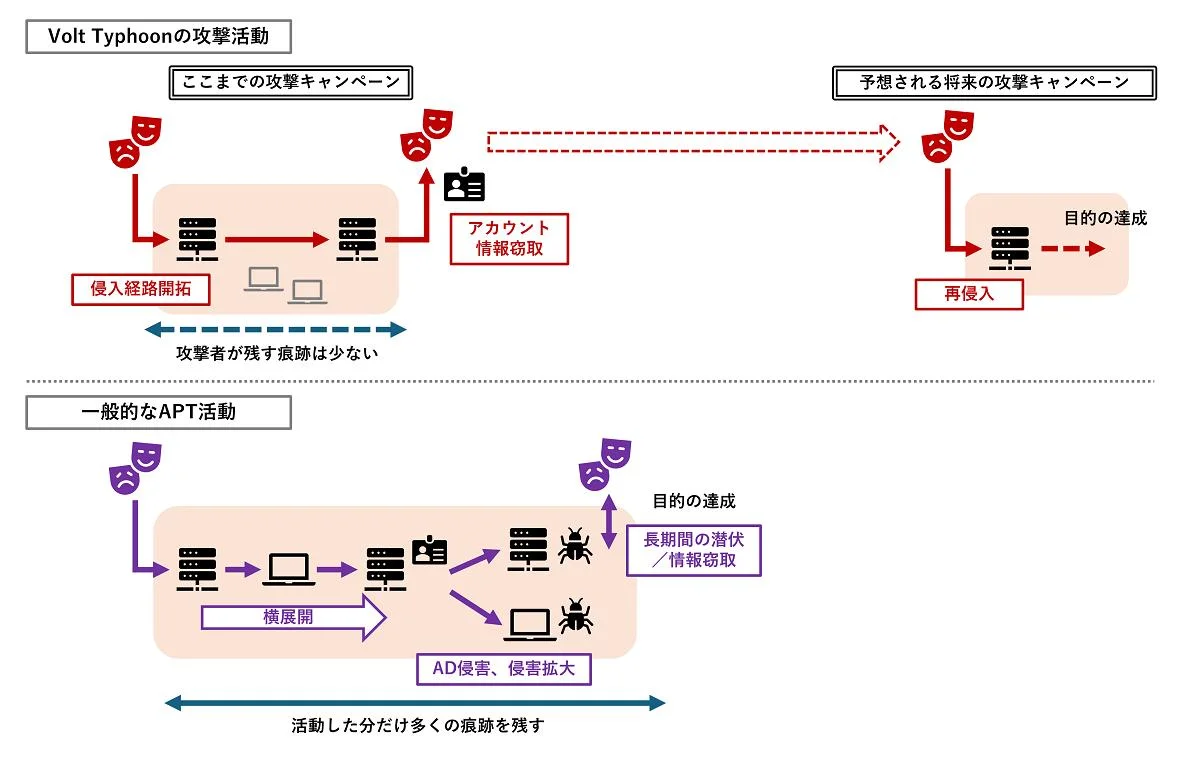
出典: https://news.mynavi.jp/techplus/article/20240627-2973726/
【概要】
| 項目 |
内容 |
|---|---|
| 特徴 | ・長期間システムに潜伏することを優先 ・認証情報の窃取以外の目立つ活動は原則しない ・発見される可能性のあるマルウェアは用いず ・環境に元から存在するソフトウェアを活用して認証情報の窃取する ・攻撃の痕跡(ログ)をほとんど残さないことから、検出は非常に難しい |
■侵害調査方法
| 項目 |
内容 |
|---|---|
| ドメインコントローラ(DC)のログ調査 | ・ADデータベースファイルの持ち出し試行を調査 ・「ntdsutil.exe」、「vssadmin.exe」の実行ログや、イベントID「8222」、「7036」、「216」の存在を確認 イベントログの削除試行を調査 ・具体的にはイベントID「104」の存在を確認 |
| Webサーバおよびネットワーク機器の調査 | ・Webシェルなどのバックドアが設置されていないか調査 |
| リバースプロキシの調査 | 悪用可能なツールが存在しないか調査 *1 |
| SSL-VPN機器のログおよび管理者アカウントの調査 | ・VPN機器のログに不審な点がないかどうかを調査 ・管理者アカウントの不正アクセスを調査 |
【ニュース】
◆日本の組織狙う環境寄生型サイバー攻撃、JPCERT/CCが警戒呼びかけ (マイナビニュース, 2024/06/27)
https://news.mynavi.jp/techplus/article/20240627-2973726/
【関連情報】
◆Active Directory のセキュリティ保護に関するベスト プラクティス (Microsoft, 2023/10/18)
https://learn.microsoft.com/ja-jp/windows-server/identity/ad-ds/plan/security-best-practices/best-practices-for-securing-active-directory
⇒ https://malware-log.hatenablog.com/entry/2023/10/18/000000_1
