【要点】
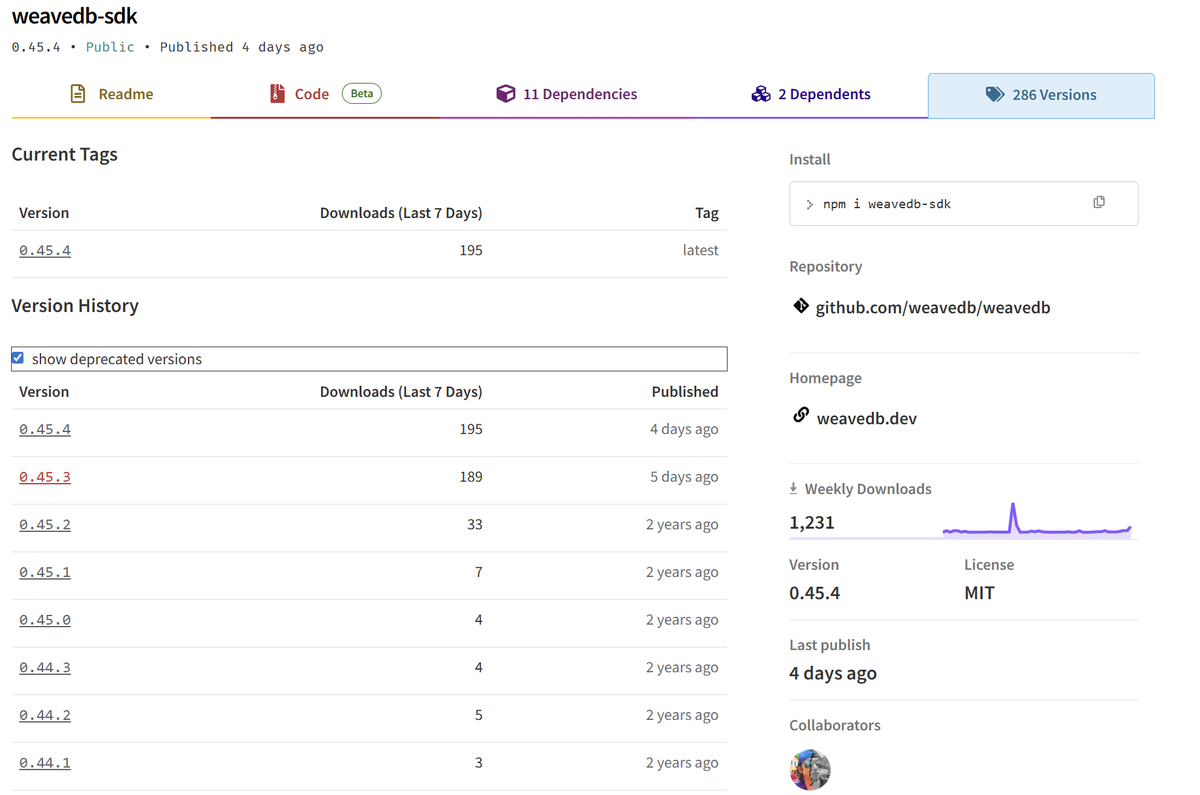
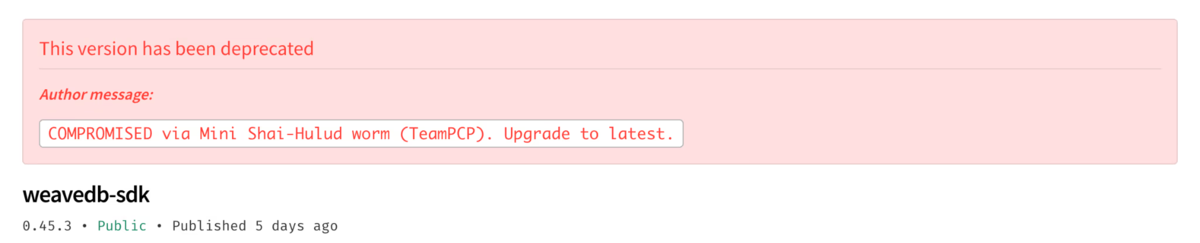
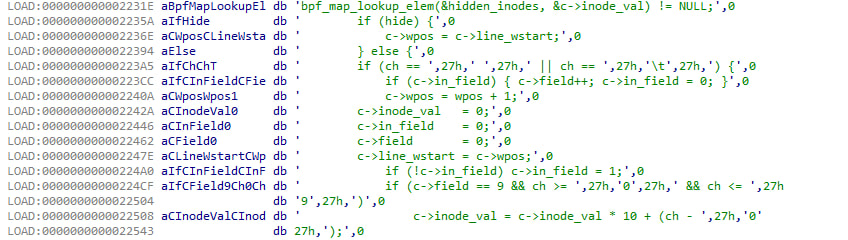
◎IronWormはRust製の自己増殖型サプライチェーンマルウェアである。認証情報窃取、GitHub改ざん、npm再公開、eBPFルートキットによる隠蔽を組み合わせた高度な攻撃を実行する
【訳】
IronWorm:Shai-Huludの、より錆びた従兄弟
【図表】
出典: https://research.jfrog.com/post/iron-worm-shai-hulud-rustier-cousin/
【要約】
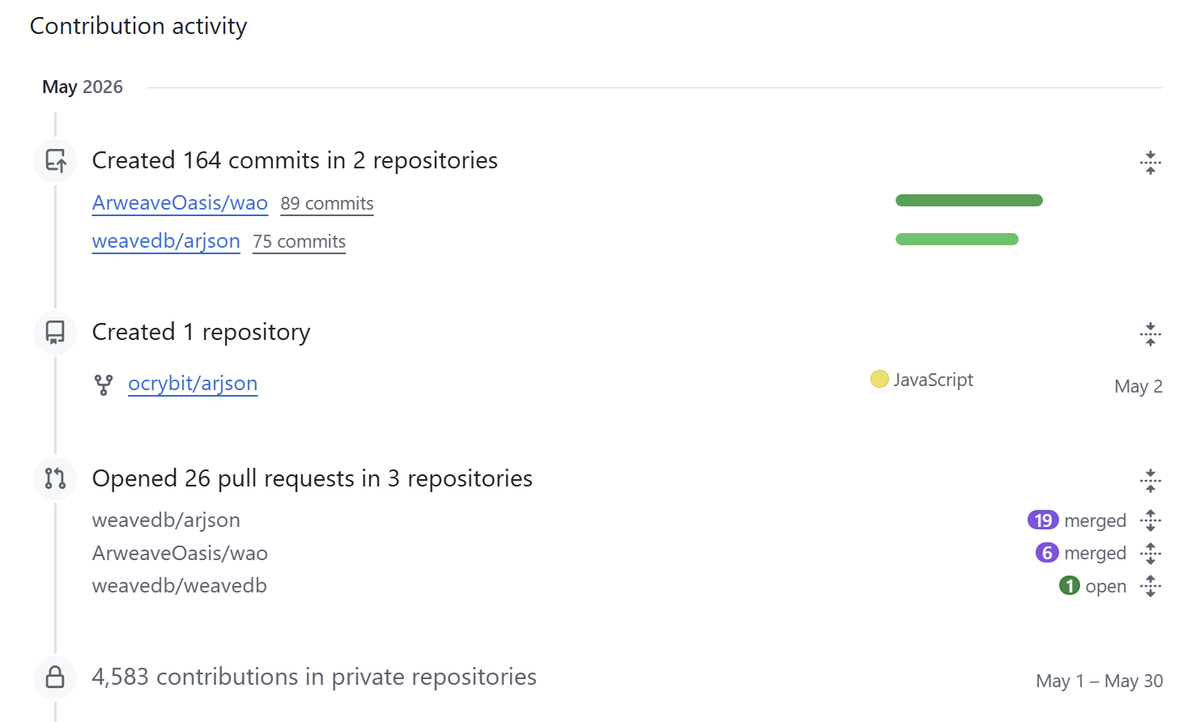
JFrogの分析によると、IronWormはWeb3開発者やソフトウェア開発者を標的とする高度なRust製マルウェアである。侵害されたnpmアカウントから配布され、インストール時に実行されることで、OpenAI、Anthropic、Gemini、AWS、Docker、Kubernetesなどの認証情報やSSHキー、暗号資産ウォレット情報を窃取する。さらに、盗んだGitHub認証情報を利用してリポジトリへ悪意あるコミットを追加し、npmパッケージへ再感染版を公開することで自己増殖を実現する。GitHub Actionsを悪用したシークレット窃取機能や、eBPFルートキットによるプロセス・通信の隠蔽、Tor経由のC2通信も備えている。JFrogは、既知のマルウェアの流用ではなく独自開発の攻撃基盤である可能性が高いと分析しており、開発者やCI/CD環境に対する極めて深刻な脅威として警戒を呼びかけている。
【公開情報】
◆IronWorm: Shai-Hulud's rustier cousin (JFrog, 2026/06/03)
[IronWorm:Shai-Huludの、より錆びた従兄弟]
https://research.jfrog.com/post/iron-worm-shai-hulud-rustier-cousin/
