【要点】
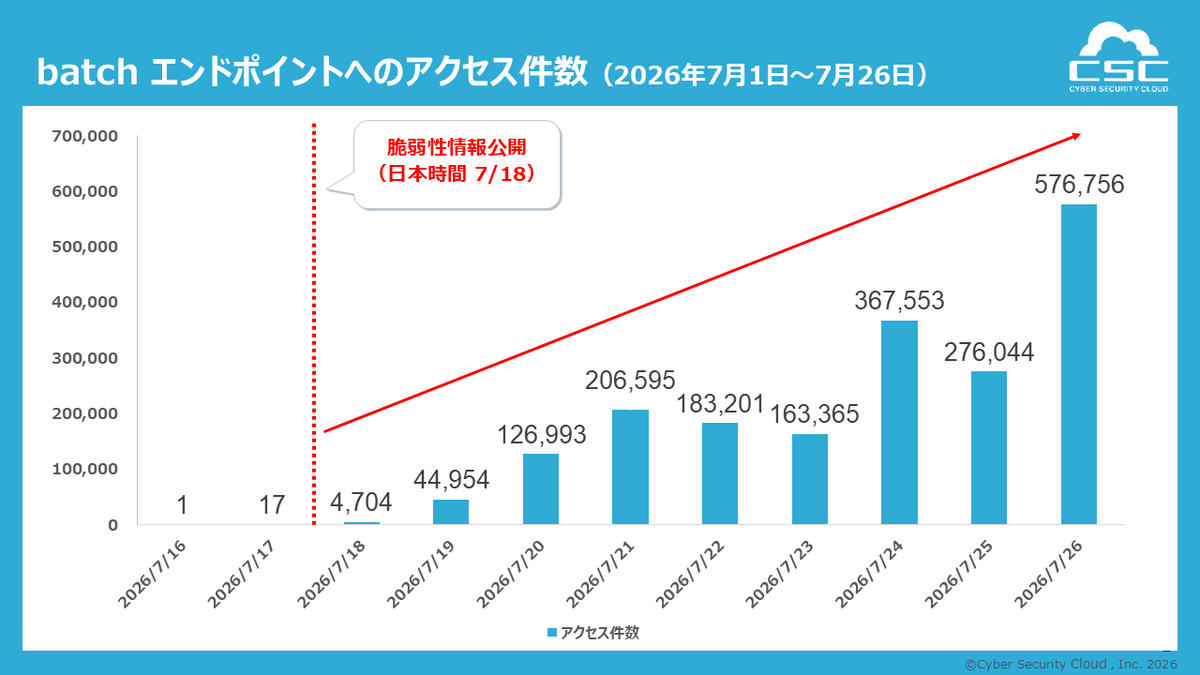
◎WordPress脆弱性チェーン「wp2shell」は公表当日に攻撃が前日比277倍へ急増し、9日間で約195万件を検知した。CVSS評価の差に左右されず、迅速な更新と多層防御が重要と分析している。
【図表】
出典: https://www.cscloud.co.jp/news/report/202608049157/
【要約】
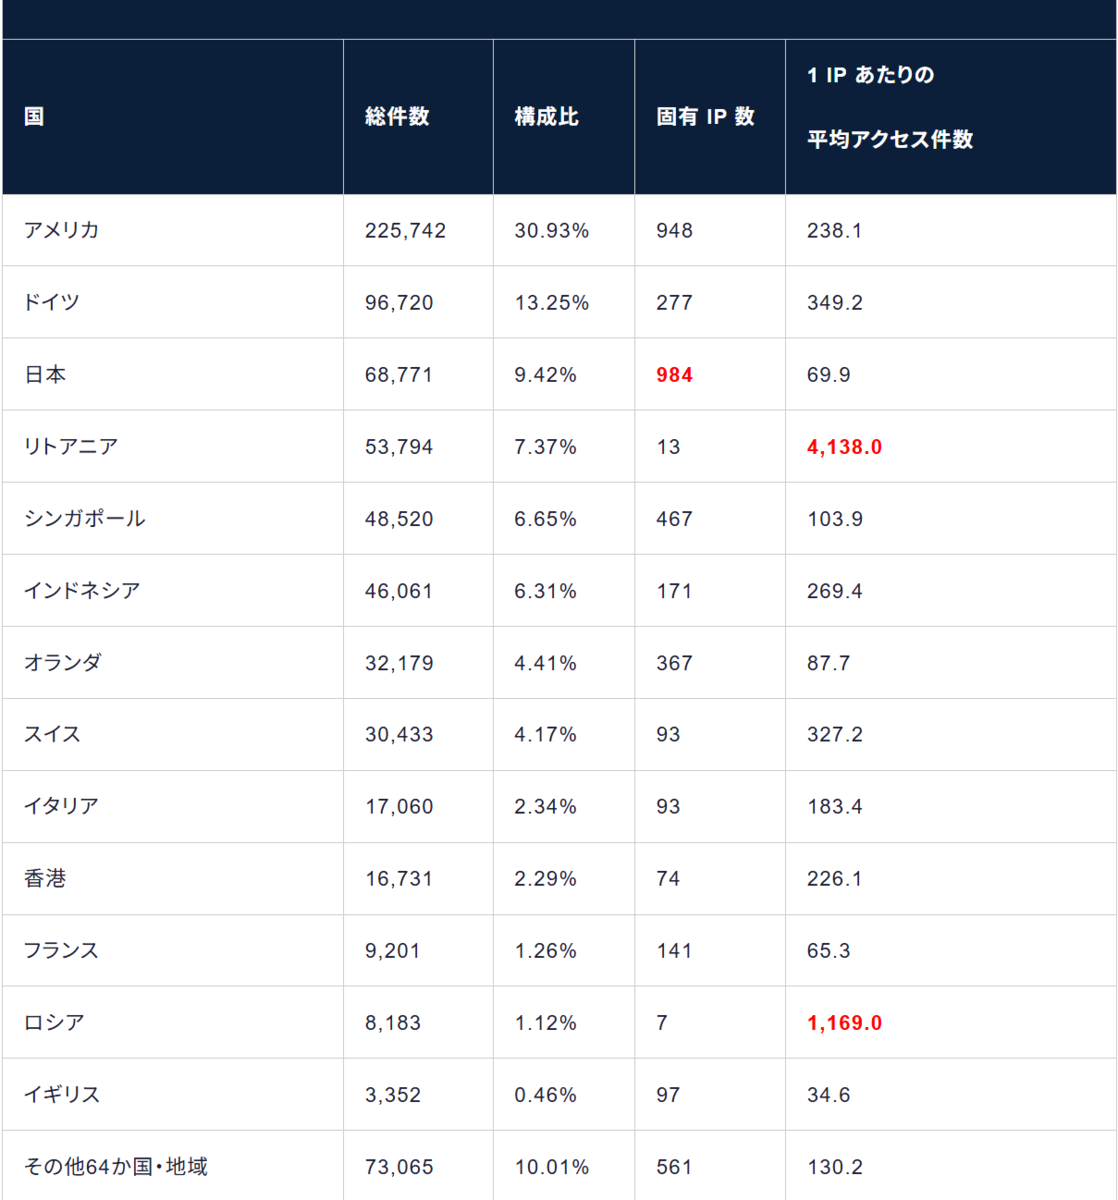
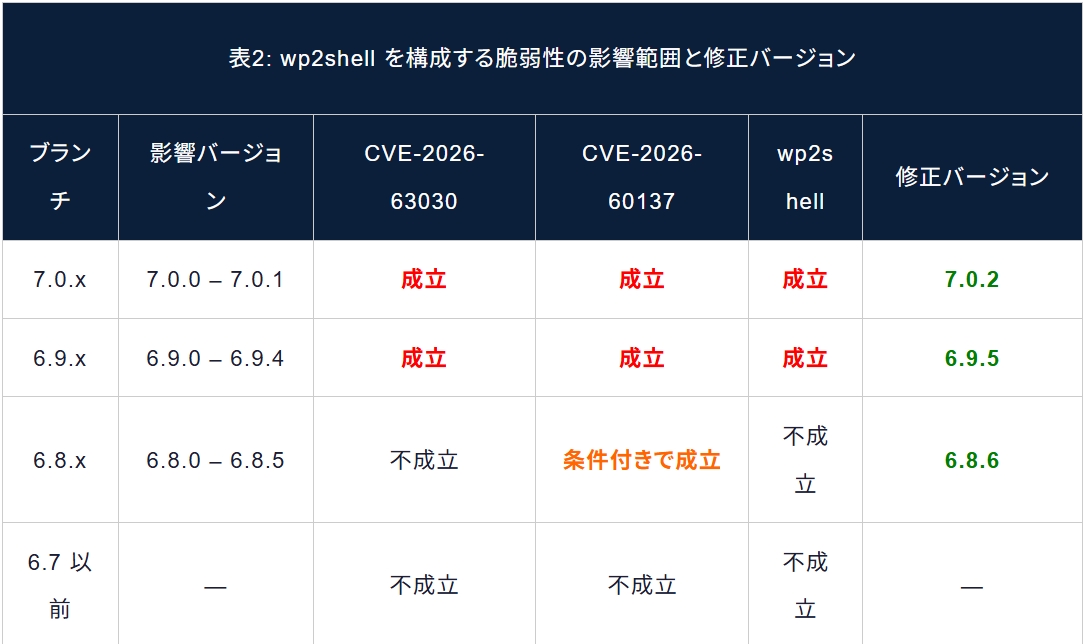
サイバーセキュリティクラウドは、WordPressコアの脆弱性チェーン「wp2shell」(CVE-2026-63030、CVE-2026-60137)の攻撃状況を分析した。修正版公開当日に攻撃は前日比277倍となる4,704件へ急増し、その後9日間で累計195万165件を検知した。攻撃元は米国が最多だった一方、日本では多数のIPから少量ずつ攻撃する分散型の傾向が確認され、IPベースの遮断だけでは防御が困難と指摘した。また、CVE-2026-60137は評価機関によってCVSS値が5.9と9.1に分かれたため、スコアだけに依存せず速やかな更新やWAFによるアクセス制御、侵害有無の確認が重要としている。
【ブログ】
◆WordPress Core の未認証RCEチェーン「wp2shell」への攻撃検知が急増 ── 公表当日に前日比277倍、9日間で累計約195万件を検知 (サイバーセキュリティクラウド, 2026/08/04)
https://www.cscloud.co.jp/news/report/202608049157/
【関連まとめ記事】
◆アプリ: WordPress (まとめ)
https://malware-log.hatenablog.com/entry/WordPress
