【要点】
◎北朝鮮のLazarusはWindowsゼロデイ「CVE-2026-68820」を悪用し、防衛・航空宇宙企業を標的とする「Operation Dream Job」でSYSTEM権限取得やルートキット展開を実施した (BleepingComputer)
【訳】
Lazarusのハッカー集団、Windowsのゼロデイ脆弱性を悪用し防衛関連企業を標的に
【図表】
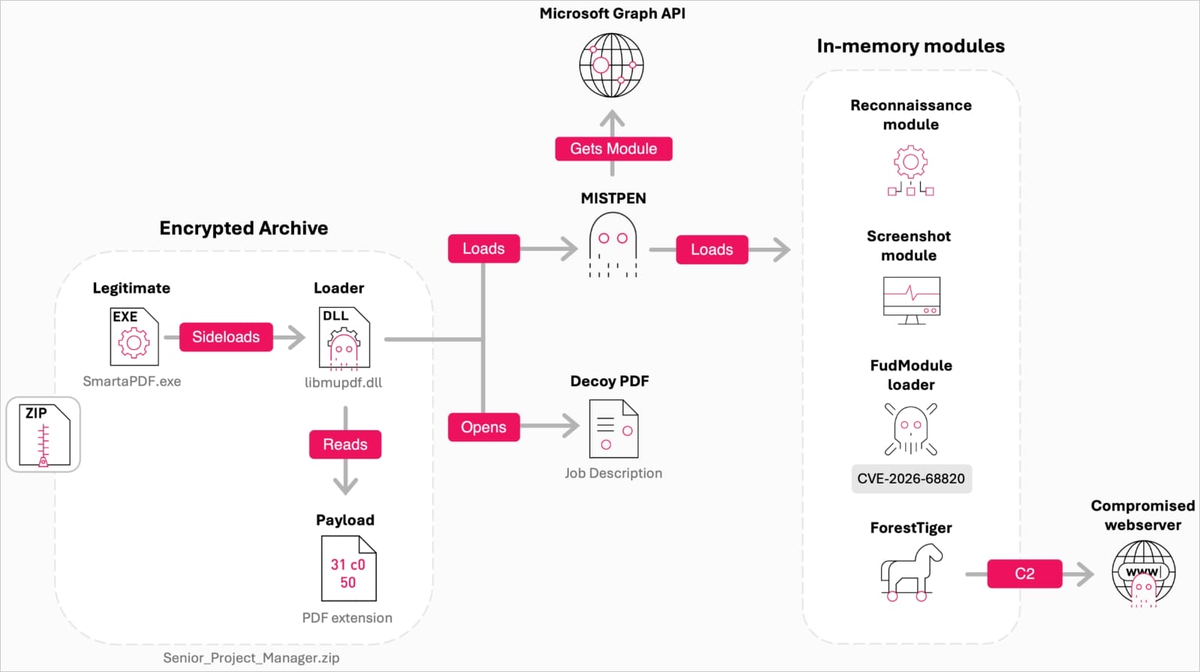
Lazarusの最新の感染チェーン (Check Point)
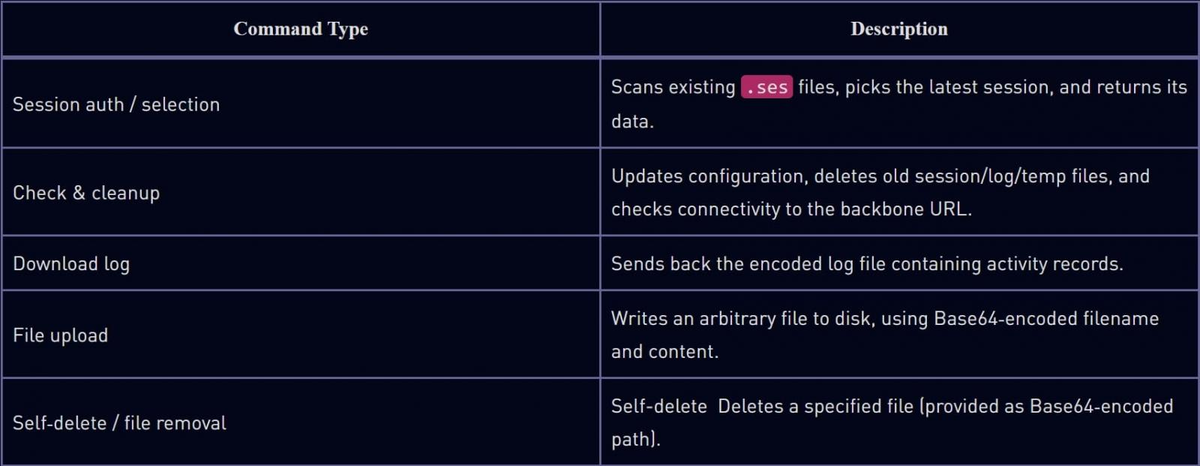
RelayShellのコマンド (チェック・ポイント)
出典: https://www.bleepingcomputer.com/news/security/lazarus-hackers-exploited-windows-zero-day-to-target-defense-firms/
【要約】
Check Pointは、北朝鮮のLazarusが「Operation Dream Job」キャンペーンでWindowsゼロデイ脆弱性「CVE-2026-68820」を悪用していたと報告した。この脆弱性はAFD.sysのuse-after-freeに起因し、SYSTEM権限への昇格を可能にする。攻撃では偽の求人を使ったスピアフィッシングを通じて欧州やインドの防衛・航空宇宙関連企業を狙い、FudModuleルートキットや新たな「Troy」バックドアを展開した。また、Roundcubeの脆弱性「CVE-2025-49113」を悪用してRelayShellを設置し、侵害したメールサーバーをC2通信の中継基盤として利用するなど、より秘匿性の高い手法へ進化している。
【ニュース】
◆Lazarus hackers exploited Windows zero-day to target defense firms (BleepingComputer, 2026/08/12 11:38)
[Lazarusのハッカー集団、Windowsのゼロデイ脆弱性を悪用し防衛関連企業を標的に]
https://www.bleepingcomputer.com/news/security/lazarus-hackers-exploited-windows-zero-day-to-target-defense-firms/
