【要点】
◎AIエージェントを連携させた自律型攻撃基盤が台湾政府機関への侵入に悪用され、攻撃の計画・実行・適応を自動化した新たな脅威として警戒されている (Gigazine)
【図表】
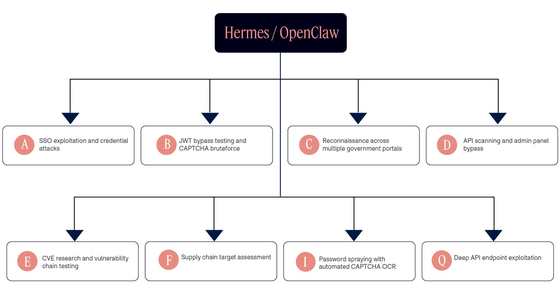
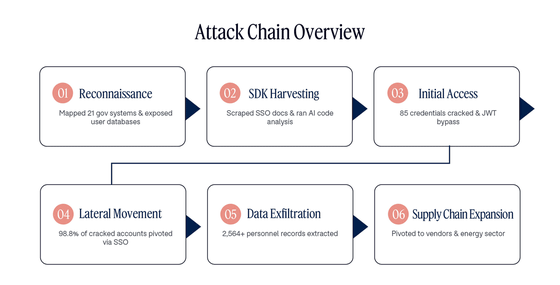
出典: https://gigazine.net/news/20260813-ai-government-cyberattack/
【要約】
Dreamの調査によると、2026年7月初旬、中国と関係するとみられる攻撃者は「Hermes」と「OpenClaw」を基盤としたマルチエージェントAIフレームワークを用い、台湾政府機関を標的とする自律型サイバー攻撃を実施した。最大8つのAIエージェントが並列で標的探索、認証情報の悪用、脆弱性調査、バックドア設置、攻撃結果の評価と戦術変更を繰り返し、4日間で21システムを調査、85件の認証情報や約2,500件の職員情報などを取得したとされる。Dreamは、高度な攻撃の実行コストが大幅に低下した一方、防御側はAIを活用した「AIネイティブ」な防御体制への転換が不可欠になりつつあると指摘している。
【ニュース】
◆AIエージェントで構築した「自律型ハッキングツール」がアジアの政府機関を攻撃、中国による台湾政府への攻撃か (Gigazine, 2026/08/13 16:00)
https://gigazine.net/news/20260813-ai-government-cyberattack/
