【要点】
◎韓国の正規サイトを侵害した国家支援型攻撃者が、AnySign4PCの脆弱性を悪用するウォーターホール攻撃でSIGNBTやCOPPERHEDGEバックドアを配布した (The Hacker News)
【訳】
ハッカーが、ハッキングされた韓国のサイトを経由してAnySign4PCを悪用し、ユーザーに通知することなくバックドアをインストールしている
【図表】
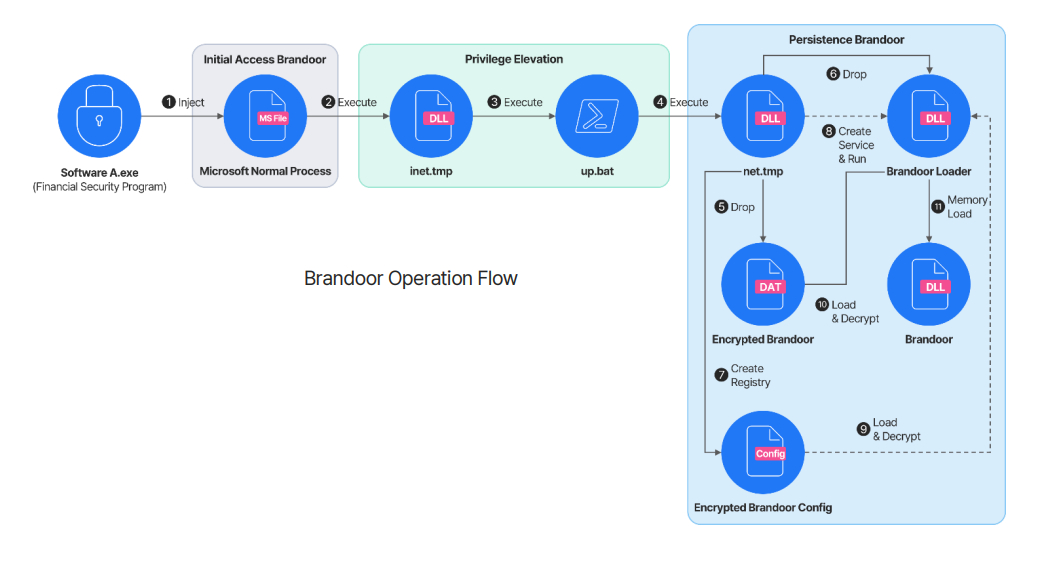
出典: https://thehackernews.com/2026/07/hackers-exploit-anysign4pc-via-hacked.html
【要約】
韓国当局と複数のセキュリティ企業は、侵害した正規Webサイトを利用したウォーターホール攻撃により、AnySign4PCの脆弱性を悪用してSIGNBTやCOPPERHEDGEバックドアを配布する国家支援型キャンペーンを公表した。脆弱なAnySign4PCを利用する端末は、ページを閲覧するだけで悪意あるDLLが実行され、認証情報窃取やリモート操作、ネットワーク内での横展開が可能となる。KISAはバージョン1.1.5.0への更新または脆弱版の削除を推奨しており、攻撃ではGunraランサムウェアとのインフラ共有も確認されたが、同一攻撃主体によるものとは断定していない。
【ニュース】
◆Hackers Exploit AnySign4PC via Hacked Korean Sites to Install Backdoors Without Prompts (The Hacker News, 2026/07/30)
[ハッカーが、ハッキングされた韓国のサイトを経由してAnySign4PCを悪用し、ユーザーに通知することなくバックドアをインストールしている]
https://thehackernews.com/2026/07/hackers-exploit-anysign4pc-via-hacked.html
