【要点】
◎SilverFoxは日本の製造業を標的に、3種類の脆弱ドライバを利用したBYOVD攻撃とValleyRATを組み合わせ、防御回避と高い永続性を実現している (The Hacker News)
【訳】
SilverFox、3ドライバー搭載のBYOVDチェーンとValleyRATで日本のメーカーをターゲットに
【図表】
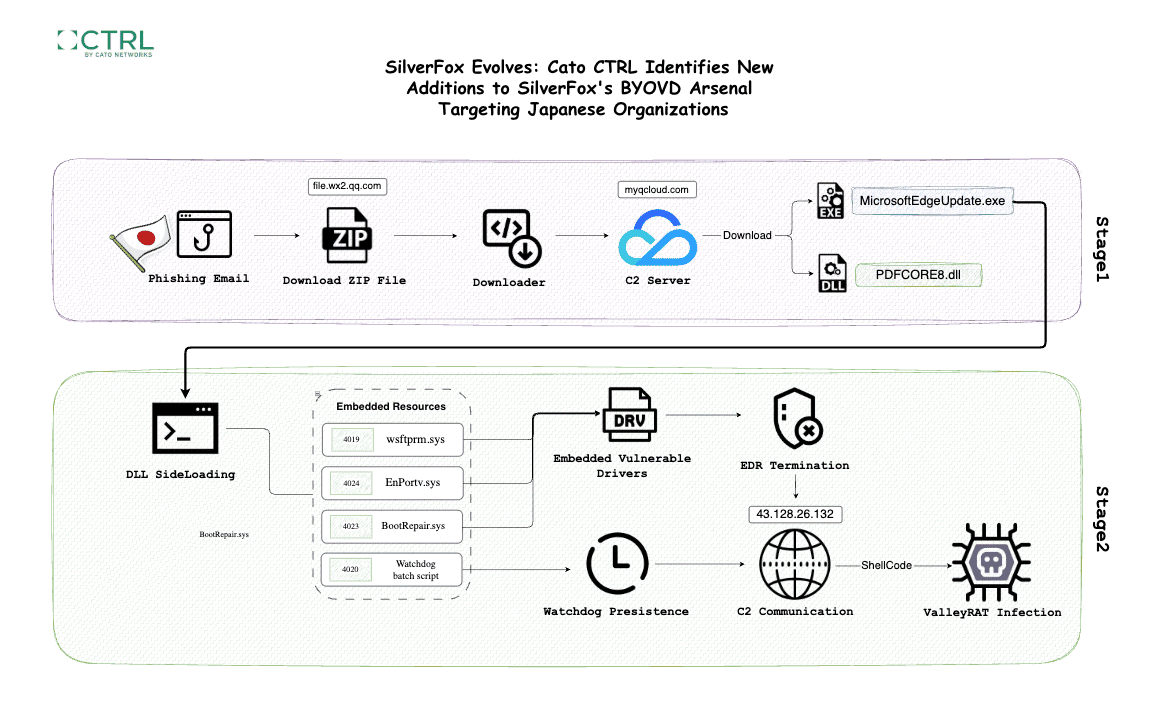
出典: https://thehackernews.com/2026/07/silverfox-targets-japanese-manufacturer.html
【要約】
Cato Networksは、中国系サイバー犯罪グループSilverFoxが日本の製造業を標的に、新たなBYOVD(Bring Your Own Vulnerable Driver)攻撃を実施していると報告した。攻撃は請求書を装うフィッシングメールから始まり、DLLサイドローディングを通じてBootRepair.sys、EnPortv.sys、wsftprm.sysの3種類の脆弱ドライバを利用し、セキュリティ機能を無効化した後、Gh0st RAT系のValleyRATを展開する。さらに、NTDLLアンフックやデュアルウォッチドッグ機構を組み合わせることで検知回避と自己復旧能力を高め、長期間のリモートアクセスを維持する設計となっている。
【ニュース】
◆SilverFox Targets Japanese Manufacturer with 3-Driver BYOVD Chain and ValleyRAT (The Hacker News, 2026/07/30)
[SilverFox、3ドライバー搭載のBYOVDチェーンとValleyRATで日本のメーカーをターゲットに]
https://thehackernews.com/2026/07/silverfox-targets-japanese-manufacturer.html
【関連まとめ記事】
◆全体まとめ
◆攻撃組織 / Actor (まとめ)
◆標的型攻撃組織 / APT (まとめ)
◆攻撃組織: Silver Fox (まとめ)
https://malware-log.hatenablog.com/entry/Silver_Fox
◆マルウェア / Malware (まとめ)
◆RAT (まとめ)
◆Malware: ValleyRAT (まとめ)
https://malware-log.hatenablog.com/entry/ValleyRAT
◆攻撃手法: BYOVD攻撃 (まとめ)
https://malware-log.hatenablog.com/entry/BYOVD_Attack
