【要点】
◎ロシア系TA488はMicrosoft OWAのXSS脆弱性を悪用し、認証情報変更や端末再構築後も維持可能な永続的メールボックス侵害手法「OWAReaper」を展開した (The Hacker News)
【訳】
ロシアのハッカーが、Microsoft OWAの脆弱性を悪用し、認証情報の更新後もメールボックスへのアクセス権を維持
【図表】
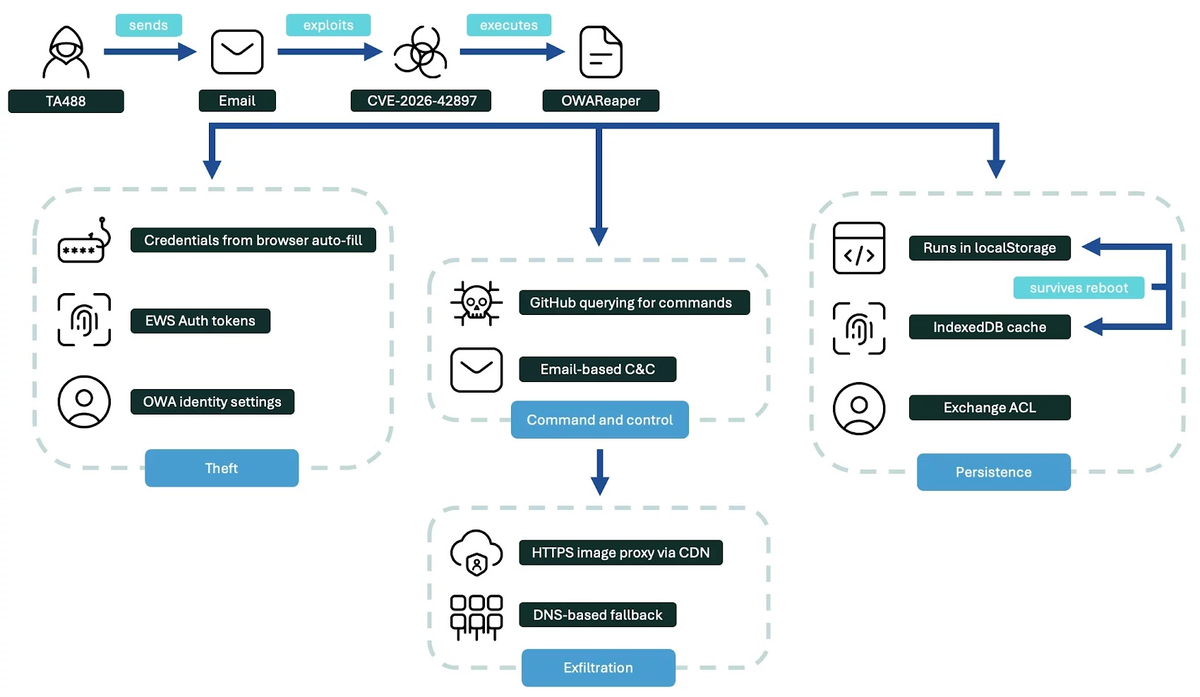
出典: https://thehackernews.com/2026/07/russian-hackers-exploit-microsoft-owa.html
【要約】
Proofpointは、ロシア系脅威アクターTA488(Laundry Bear)が、Microsoft Outlook Web Access(OWA)のXSS脆弱性CVE-2026-42897を悪用し、新たなJavaScriptインプラント「OWAReaper」を配布していると報告した。マルウェアはメール閲覧だけで実行され、認証情報やOAuthトークンを窃取した後、Exchangeサーバー側のメールボックス権限を変更することで、パスワード変更や端末再構築後もアクセスを維持する。また、ブラウザのIndexedDBやlocalStorageを利用した再感染機能、GitHubやメールを利用したC2、HTTPSやDNSトンネリングによる情報窃取など、高度な永続化・秘匿化機能を備えている。
【ニュース】
◆Russian Hackers Exploit Microsoft OWA Flaw to Keep Mailbox Access After Credential Rotation (The Hacker News, 2026/07/30)
[ロシアのハッカーが、Microsoft OWAの脆弱性を悪用し、認証情報の更新後もメールボックスへのアクセス権を維持]
https://thehackernews.com/2026/07/russian-hackers-exploit-microsoft-owa.html
【関連まとめ記事】
◆攻撃手法: XSS / クロスサイトスクリプティング (まとめ)
https://malware-log.hatenablog.com/entry/XSS
◆攻撃組織 / Actor (まとめ)
◆標的型攻撃組織 / APT (まとめ)
◆攻撃組織: Laundry Bear / Void Blizzard / TA488 (まとめ)
https://malware-log.hatenablog.com/entry/Laundry_Bear
